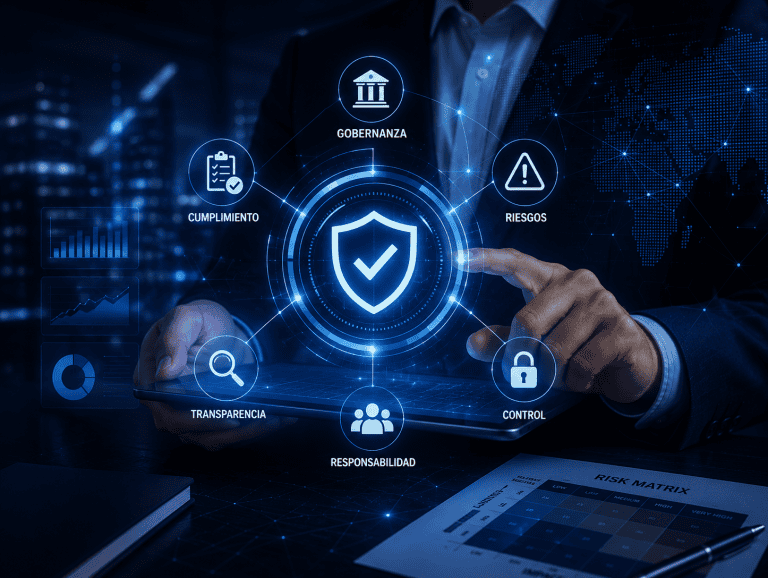
Fortalecemos el gobierno corporativo, la gestión de riesgos y el cumplimiento para apoyar decisiones estratégicas y operaciones resilientes.
Ayudamos a las organizaciones a fortalecer su gobierno corporativo, gestionar riesgos empresariales y respaldar el cumplimiento regulatorio: gobernanza corporativa, gestionar riesgos empresariales y respaldar el cumplimiento regulatorio mediante un enfoque integral de Gobernanza, Riesgo y Cumplimiento (GRC). Facilitamos la identificación de riesgos, la definición de controles y la toma de decisiones basada en información confiable.
Combinamos gobierno de TI, evaluación de riesgos, gestión de controles, administración de políticas, auditoría y tableros ejecutivos para fortalecer la supervisión de procesos críticos. Nuestro enfoque integra COBIT, ISO/IEC 27001 y los marcos regulatorios aplicables a cada institución, con indicadores y mecanismos de seguimiento que favorecen la trazabilidad, la transparencia y la mejora continua.
Acompañamos la evolución del modelo de Gobernanza, Riesgo y Cumplimiento para facilitar la adaptación a nuevas regulaciones, optimizar la gestión del cumplimiento y fortalecer la resiliencia organizacional. Construimos marcos de trabajo preparados para evolucionar junto con las necesidades del negocio y un entorno regulatorio en constante cambio.
Cómo entregamos:
Trabajamos con cultura DevOps y mejora continua: entregas frecuentes, defectos medidos y trazabilidad de cada liberación.
Entregas iterativas que permiten ver resultados tangibles desde las primeras semanas.
Pruebas automatizadas y manuales con cobertura definida por riesgo, revisión de código y análisis de dependencias antes de cada liberación.
Automatización de procesos para reducir el time to market.
Aplicamos controles de seguridad desde la fase de arquitectura para proteger el activo más valioso de la organización: la información.